Kurz gesagt
KI Datenschutz bedeutet, dass Unternehmen beim Einsatz von KI-Systemen die Vorgaben der DSGVO und der EU-KI-Verordnung erfüllen müssen. Dazu gehören Risikobewertung, Folgenabschätzung, technische Maßnahmen und Transparenz gegenüber Nutzern.
- Die EU-KI-Verordnung (KI-VO) ist am 1. August 2024 in Kraft getreten; erste Regeln gelten ab dem 2. Februar 2025.
- Für Hochrisiko-KI-Systeme gelten besonders strenge Datenschutz-Anforderungen.
- Eine Datenschutz-Folgenabschätzung ist oft Pflicht bei KI-Projekten.
- Technische und organisatorische Maßnahmen sind für KI-Datenschutz vorgeschrieben.
- Bei Verstößen gegen die KI-VO können Bußgelder von bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes verhängt werden.
Die Einführung der EU-KI-Verordnung und die verschärften Anforderungen der DSGVO machen den Umgang mit KI und Datenschutz für kleine und mittlere Unternehmen (KMU) zur Pflichtaufgabe. Wer KI-Systeme nutzt, muss zahlreiche rechtliche Vorgaben beachten, um Bußgelder und Imageschäden zu vermeiden. Dieser Artikel erklärt, welche Anforderungen die DSGVO beim Einsatz von KI stellt, wie die neue KI-Verordnung wirkt und welche konkreten Schritte Ihr Unternehmen jetzt gehen sollte. Der Begriff KI Datenschutz steht dabei im Mittelpunkt aller Überlegungen.
KI und Datenschutz: Was Unternehmen beachten müssen
Der Einsatz von KI-Systemen in Unternehmen ist längst Alltag – von Chatbots im Kundenservice bis zu automatisierten Analysen im Vertrieb. Doch sobald personenbezogene Daten verarbeitet werden, greifen die Regelungen der Datenschutz-Grundverordnung (DSGVO). Die DSGVO verlangt unter anderem Rechtmäßigkeit, Zweckbindung, Datenminimierung und Transparenz bei der Verarbeitung personenbezogener Daten, auch bei KI-Anwendungen. Unternehmen müssen nachweisen können, dass alle KI-Prozesse diese Grundsätze erfüllen (Quelle). KI Datenschutz ist daher ein zentrales Thema für alle, die KI-Systeme im Unternehmen einsetzen. Ein umfassender Ansatz für KI Datenschutz hilft, die gesetzlichen Vorgaben effizient umzusetzen und Risiken zu minimieren.
Mit dem Inkrafttreten der EU-KI-Verordnung (KI-VO) am 1. August 2024 und ersten Regeln ab dem 2. Februar 2025 gelten zusätzliche Pflichten für alle Unternehmen in der EU – unabhängig von der Unternehmensgröße (Quelle). Die KI-VO bringt einen risikobasierten Ansatz: Je nach Gefährdungspotenzial einer KI-Anwendung steigen die Anforderungen an Datenschutz und Dokumentation. Wer KI Datenschutz ernst nimmt, sollte sich frühzeitig mit den neuen Vorgaben vertraut machen. Gerade für KMU ist es wichtig, KI Datenschutz als kontinuierlichen Prozess zu verstehen und regelmäßig zu überprüfen.
DSGVO-Grundsätze beim Einsatz von KI
Für KI-Systeme, die personenbezogene Daten verarbeiten, gelten dieselben Grundsätze wie für jede andere Datenverarbeitung:
- Rechtmäßigkeit: Es muss eine rechtliche Grundlage für die Datenverarbeitung geben (z. B. Einwilligung oder berechtigtes Interesse).
- Zweckbindung: Daten dürfen nur für klar definierte Zwecke verarbeitet werden.
- Datenminimierung: Es sollen nur so viele Daten wie nötig verarbeitet werden.
- Transparenz: Betroffene müssen verständlich informiert werden, wie und wofür ihre Daten durch KI-Systeme genutzt werden.
- Integrität und Vertraulichkeit: Technische und organisatorische Maßnahmen müssen die Sicherheit der Daten gewährleisten.
Diese Grundsätze sind nicht verhandelbar und müssen auch bei der Auswahl, Einführung und beim Betrieb von KI-Anwendungen eingehalten werden (Quelle). Besonders bei generativen KI-Tools wie ChatGPT, die mit Nutzereingaben arbeiten, ist besondere Sorgfalt gefragt. Mehr dazu im Artikel ChatGPT im Unternehmen: Praxis, Datenschutz und Grenzen. Ein durchdachtes KI Datenschutz-Konzept hilft, Risiken zu minimieren und die gesetzlichen Vorgaben einzuhalten. Die konsequente Umsetzung von KI Datenschutz ist daher für alle Unternehmen, die KI einsetzen, unverzichtbar.
Die neue EU-KI-Verordnung: Was ändert sich für Unternehmen?
Die EU-KI-Verordnung (KI-VO) ist am 1. August 2024 in Kraft getreten; erste Regeln gelten ab dem 2. Februar 2025. Sie betrifft alle Unternehmen, die KI-Systeme in der EU bereitstellen oder nutzen (Quelle). Sie unterscheidet zwischen verbotenen Praktiken, Hochrisiko-KI-Systemen und Anwendungen mit geringem Risiko. Für Hochrisiko-Systeme gibt es besonders strenge Anforderungen, etwa zu Transparenz, menschlicher Kontrolle und Dokumentation (Quelle). Auch KMU fallen unter diese Regeln (Quelle).
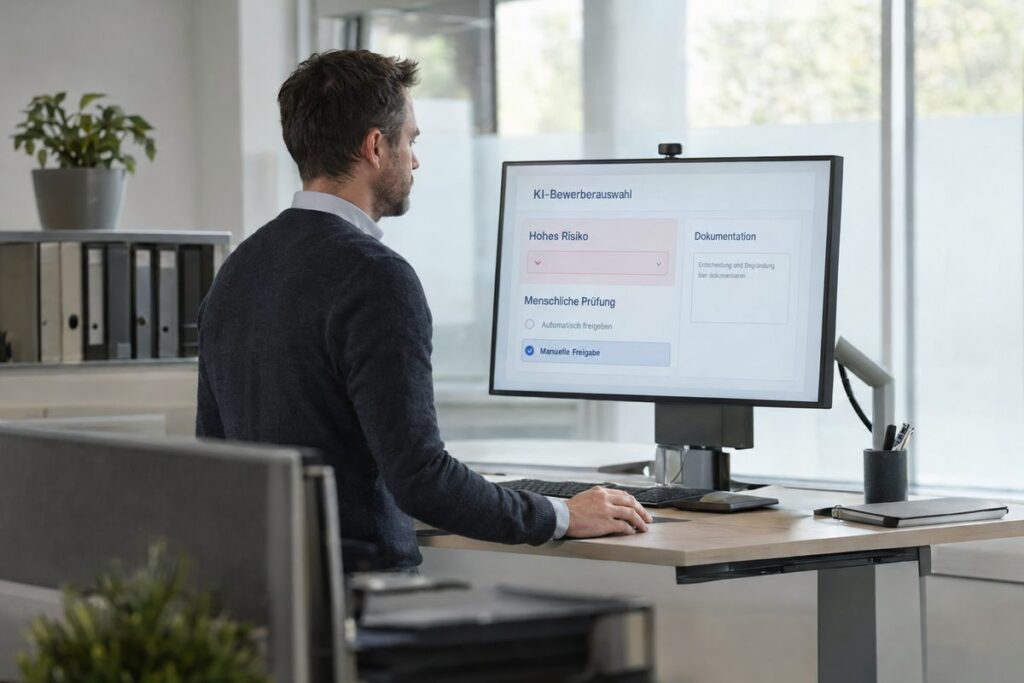
Seit dem 2. Februar 2025 sind Unternehmen zusätzlich verpflichtet, Maßnahmen zur Förderung der KI-Kompetenz ihres Personals zu ergreifen (Quelle). Bei Verstößen gegen die KI-VO können Bußgelder von bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes verhängt werden (Quelle).
| Risikoklasse der KI-Anwendung | Beispiele | Anforderungen |
|---|---|---|
| Verbotene Praktiken | Manipulative KI, Social Scoring | Striktes Verbot |
| Hochrisiko-Systeme | Bewerberauswahl, Kreditwürdigkeitsprüfung | Strenge Transparenz- und Kontrollpflichten, Dokumentation |
| Geringes Risiko | Empfehlungssysteme, Chatbots | Pflicht zur Transparenz, Kennzeichnung |
Unser Rat: Prüfen Sie, in welche Risikokategorie Ihre KI-Anwendung fällt, und passen Sie Prozesse und Dokumentation entsprechend an. Nur so erfüllen Sie die Anforderungen an KI Datenschutz und vermeiden rechtliche Risiken.
Datenschutz-Folgenabschätzung bei KI-Systemen
Sobald eine KI-Anwendung personenbezogene Daten verarbeitet und ein erhöhtes Risiko für die Rechte und Freiheiten der Betroffenen besteht, ist eine Datenschutz-Folgenabschätzung (DSFA) nach Art. 35 DSGVO verpflichtend (Quelle). Das betrifft viele KI-Projekte im Personalwesen, in der Kundenanalyse oder beim Profiling.
Die DSFA ist kein reines Formalinstrument, sondern muss Risiken identifizieren und Maßnahmen zur Risikominimierung beschreiben. Sie umfasst:
- Beschreibung der geplanten Verarbeitung und ihrer Zwecke
- Bewertung der Notwendigkeit und Verhältnismäßigkeit
- Risikoanalyse für die Rechte der Betroffenen
- Geplante Maßnahmen zur Risikominderung
Wer die DSFA versäumt, riskiert nicht nur Bußgelder, sondern auch die Unwirksamkeit der gesamten KI-Anwendung. Ein strukturierter KI Datenschutz-Prozess hilft, diese Risiken zu vermeiden.
Technische und organisatorische Maßnahmen für KI-Datenschutz
Die DSGVO und die KI-VO fordern angemessene technische und organisatorische Maßnahmen (TOM), um Datenschutz und Datensicherheit zu gewährleisten. Dazu zählen etwa:
- Zugriffsmanagement und Rollenverteilung
- Verschlüsselung personenbezogener Daten
- Protokollierung und Nachvollziehbarkeit von KI-Entscheidungen
- Regelmäßige Überprüfung und Aktualisierung der Systeme
- Schulungen und Sensibilisierung der Mitarbeitenden (seit 2025 verpflichtend, Quelle)
Unternehmen müssen außerdem sicherstellen, dass KI-generierte Inhalte für Nutzer als solche erkennbar sind (Quelle). Dies erhöht die Transparenz und das Vertrauen in automatisierte Prozesse. Ein effektives KI Datenschutz-Management umfasst daher auch die regelmäßige Überprüfung der eingesetzten Systeme und Prozesse.
Fehler vermeiden: Typische Datenschutzfallen bei KI-Einführung
Viele Unternehmen unterschätzen die Komplexität von KI und Datenschutz. Häufige Fehler sind zum Beispiel:
- Unklare Rechtsgrundlage für die Datenverarbeitung
- Fehlende oder unvollständige Datenschutz-Folgenabschätzung
- Keine oder mangelhafte Verträge mit KI-Anbietern (Auftragsverarbeitung)
- Unzureichende Transparenz gegenüber Nutzern und Betroffenen
- Zu wenig technische Sicherungsmaßnahmen
- Unzureichende Schulung der Mitarbeitenden
Wir empfehlen: Führen Sie vor der Einführung einer neuen KI-Anwendung immer eine strukturierte Risikoanalyse und eine DSFA durch, und dokumentieren Sie alle getroffenen Maßnahmen nachvollziehbar. Ein starker Fokus auf KI Datenschutz hilft, diese typischen Fehler zu vermeiden und die Compliance sicherzustellen.
Schritt-für-Schritt: So setzen KMU KI datenschutzkonform ein
Um KI und Datenschutz in Einklang zu bringen, sollten kleine und mittlere Unternehmen strukturiert vorgehen. Die folgende Checkliste gibt Orientierung:
- Risikoklasse prüfen: Einstufung der KI-Anwendung gemäß KI-VO.
- Rechtsgrundlage klären: Prüfen, ob eine Einwilligung, Vertrag oder berechtigtes Interesse vorliegt.
- Datenschutz-Folgenabschätzung (DSFA) durchführen: Für risikoreiche Anwendungen verpflichtend.
- Technische und organisatorische Maßnahmen umsetzen: Datenschutz- und IT-Sicherheitsstandards einhalten.
- Verträge mit KI-Anbietern prüfen: Auftragsverarbeitungsverträge abschließen oder aktualisieren.
- Transparenz sicherstellen: Nutzer und Betroffene klar über den Einsatz von KI und deren Funktionsweise informieren.
- Mitarbeitende schulen: Pflichten und Risiken vermitteln, regelmäßige Fortbildungen einplanen.
- Laufende Kontrolle: Datenschutz und KI-Anwendung regelmäßig auditieren und anpassen.
Weitere Tipps zur Einführung und Umsetzung finden Sie im Beitrag KI-Texte schreiben: Tools und Qualitätskontrolle und im Artikel Claude KI im Unternehmen: Funktionen und Datenschutz. Die konsequente Anwendung von KI Datenschutz in jedem Schritt ist dabei entscheidend für den langfristigen Erfolg.
Praxisbeispiel: KI-gestützter Kundenservice im KMU
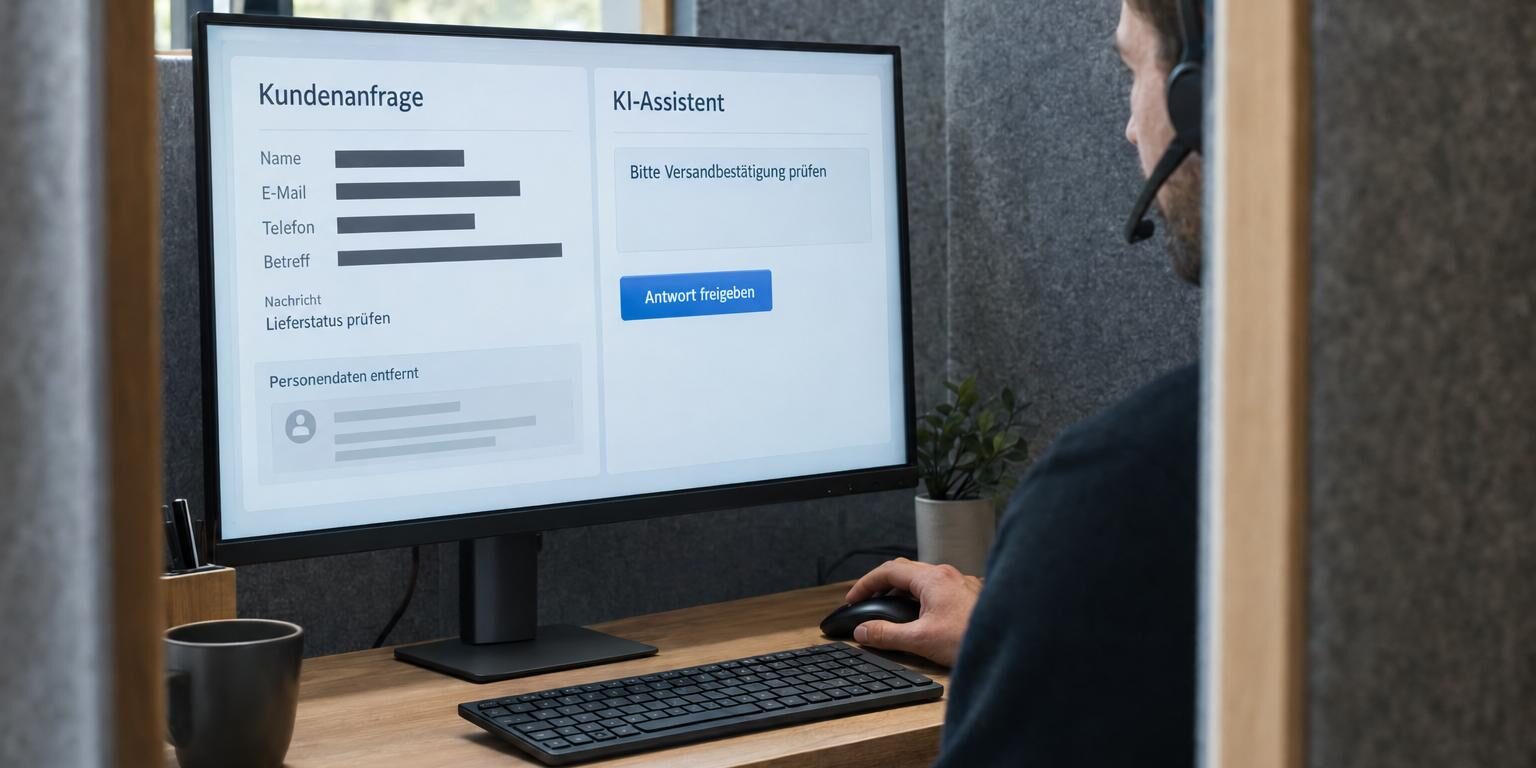
Empfehlung: Wenn Sie einen KI-basierten Chatbot im Kundenservice einsetzen möchten, sollten Sie folgende Umsetzungsschritte berücksichtigen:
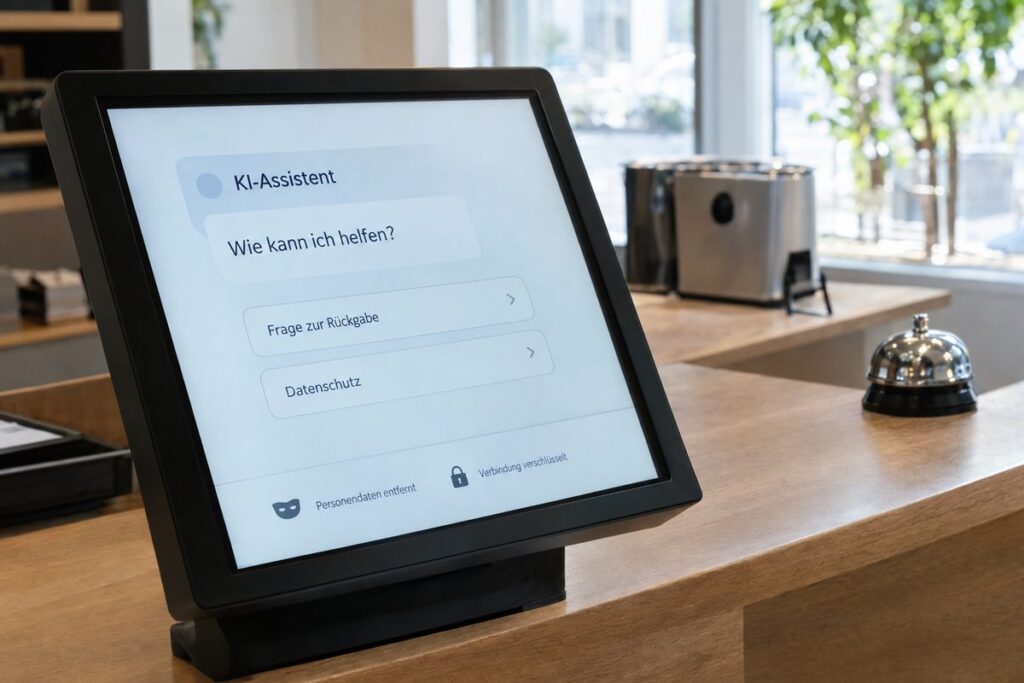
- Prüfung, ob der Chatbot personenbezogene Daten verarbeitet (z. B. Namen, Bestellnummern)
- Wahl einer DSGVO-konformen Plattform mit Standort der Datenverarbeitung in der EU
- Erstellung einer Datenschutz-Folgenabschätzung, wenn der Chatbot sensible Kundendaten verarbeiten kann
- Abschluss eines Auftragsverarbeitungsvertrags mit dem Anbieter
- Implementierung von technischen Maßnahmen wie verschlüsselter Kommunikation
- Transparente Information der Nutzer über den KI-Einsatz (z. B. Hinweis im Chatfenster)
- Regelmäßige Kontrolle und Anpassung der Prozesse
Wir empfehlen, bei der Einführung von KI-gestützten Chatbots alle datenschutzrechtlichen Anforderungen der DSGVO und KI-VO zu berücksichtigen und die genannten Schritte sorgfältig umzusetzen. Ein konsequenter KI Datenschutz ist dabei unerlässlich.
Transparenzpflichten: Wie Sie KI-Einsatz für Betroffene nachvollziehbar machen
Transparenz ist ein zentrales Prinzip beim Einsatz von KI-Systemen, die personenbezogene Daten verarbeiten. Unternehmen sind verpflichtet, Nutzer und Betroffene klar darüber zu informieren, dass KI zum Einsatz kommt und wie diese arbeitet. Das betrifft insbesondere Hochrisiko-Anwendungen, aber auch Systeme mit geringem Risiko.
- Stellen Sie sicher, dass alle KI-generierten Inhalte für Nutzer eindeutig als solche erkennbar sind (KI-Pflicht.de).
- Erklären Sie in verständlicher Sprache, welche Daten verarbeitet werden und zu welchem Zweck.
- Geben Sie Auskunft über die Funktionsweise der KI, soweit dies möglich und zumutbar ist.
Diese Offenlegungspflichten stärken das Vertrauen Ihrer Kunden und Mitarbeitenden und sind ab 2025 ausdrücklich vorgeschrieben. Prüfen Sie Ihre Datenschutzerklärungen und Informationspflichten regelmäßig und passen Sie diese bei neuen KI-Anwendungen an. Ein transparenter KI Datenschutz ist somit ein wichtiger Baustein für die Akzeptanz von KI im Unternehmen.
KI-Kompetenz im Unternehmen fördern: Neue Pflicht zur Mitarbeiterschulung
Mit der EU-KI-Verordnung sind Unternehmen ab dem 2. Februar 2025 verpflichtet, Maßnahmen zur Förderung der KI-Kompetenz ihres Personals zu ergreifen (KI-Pflicht.de). Ziel ist es, das Bewusstsein für Datenschutzrisiken und den verantwortungsvollen Umgang mit KI-Systemen zu stärken.
- Planen Sie regelmäßige Schulungen zu Datenschutz und KI für alle Mitarbeitenden, die mit KI-Anwendungen arbeiten.
- Vermitteln Sie praxisnah, wie personenbezogene Daten in KI-Systemen verarbeitet werden und welche Risiken bestehen.
- Erklären Sie die wichtigsten gesetzlichen Anforderungen, insbesondere zu Transparenz und Dokumentation.
Die Pflicht zur Förderung der KI-Kompetenz gilt unabhängig von der Unternehmensgröße. Dokumentieren Sie alle Schulungsmaßnahmen und stellen Sie sicher, dass neue Mitarbeitende zeitnah unterwiesen werden. Ein solides Verständnis von KI Datenschutz im Team ist ein entscheidender Erfolgsfaktor.
Risikobasierter Ansatz: So bestimmen Sie die Anforderungen an Ihre KI-Anwendung
Die EU-KI-Verordnung verfolgt einen risikobasierten Ansatz: Je höher das Risiko einer KI-Anwendung, desto strenger sind die Anforderungen an Datenschutz, Transparenz und Kontrolle (IHK München).
- Verbotene Praktiken: Diese sind strikt untersagt, etwa manipulative KI oder Social Scoring.
- Hochrisiko-Systeme: Hier gelten umfangreiche Dokumentations-, Transparenz- und Kontrollpflichten.
- Geringes Risiko: Es genügt, Transparenz herzustellen und KI-Inhalte zu kennzeichnen.
Ermitteln Sie frühzeitig, in welche Risikokategorie Ihre KI-Anwendung fällt. Nutzen Sie dazu die in der KI-VO genannten Kriterien und passen Sie Ihre Prozesse entsprechend an. Dies erleichtert die spätere Nachweisführung gegenüber Aufsichtsbehörden. Ein strukturierter KI Datenschutz ist dabei die Grundlage für eine erfolgreiche und rechtssichere KI-Nutzung.
Bußgelder und Haftungsrisiken: Was bei Verstößen gegen KI- und Datenschutzregeln droht
Die Einhaltung der KI-VO und der DSGVO ist für Unternehmen verpflichtend. Bei Verstößen können Bußgelder von bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes verhängt werden (KI-Pflicht.de).
- Typische Verstöße sind fehlende Transparenz, unzulässige Datenverarbeitung oder der Einsatz verbotener KI-Praktiken.
- Auch unzureichende Dokumentation und mangelhafte Schulung des Personals können zu Sanktionen führen.
Prüfen Sie regelmäßig die Einhaltung aller Vorgaben und dokumentieren Sie Ihre Maßnahmen sorgfältig. So minimieren Sie das Risiko von Bußgeldern und schützen Ihr Unternehmen vor Reputationsschäden. Ein nachhaltiger KI Datenschutz ist daher nicht nur rechtlich geboten, sondern auch wirtschaftlich sinnvoll.
Zusammenfassung: KI und Datenschutz im Unternehmen richtig umsetzen
Die Nutzung von KI in Unternehmen bringt neue Chancen, aber auch rechtliche Herausforderungen. Die Einhaltung der DSGVO und der KI-VO ist Pflicht und schützt nicht nur vor Bußgeldern, sondern erhält auch das Vertrauen von Kunden und Partnern. Wer strukturiert vorgeht, Risiken bewertet, technische und organisatorische Maßnahmen umsetzt und Mitarbeitende schult, ist auf der sicheren Seite. Bei Unsicherheiten empfiehlt sich die Beratung durch spezialisierte Fachleute.
Häufige Fragen zu KI und Datenschutz: Ihre wichtigsten Fragen
Welche datenschutzrechtlichen Anforderungen gelten beim Einsatz von KI?
Unternehmen müssen die Grundsätze der DSGVO wie Rechtmäßigkeit, Zweckbindung, Transparenz und Datenminimierung einhalten. Für risikoreiche KI-Anwendungen gelten zusätzliche Pflichten nach der EU-KI-Verordnung, etwa zur Dokumentation und Kontrolle.
Wann ist eine Datenschutz-Folgenabschätzung bei KI erforderlich?
Eine Datenschutz-Folgenabschätzung ist immer dann erforderlich, wenn eine KI-Anwendung ein hohes Risiko für die Rechte der Betroffenen birgt, etwa bei sensiblen Daten oder Profiling.
Was bedeutet der risikobasierte Ansatz der KI-Verordnung?
Die KI-VO unterscheidet zwischen verbotenen, hochriskanten und gering riskanten KI-Systemen. Je höher das Risiko, desto strenger sind die Anforderungen an Transparenz, Kontrolle und Dokumentation.
Welche technischen Maßnahmen sollte ich beim KI-Einsatz ergreifen?
Empfehlenswert sind Verschlüsselung, Zugriffsbeschränkungen, Protokollierung, regelmäßige Überprüfungen und die klare Kennzeichnung von KI-generierten Inhalten.
Sind kleine Unternehmen von der KI-Verordnung betroffen?
Ja, die KI-VO gilt unabhängig von der Unternehmensgröße für alle Unternehmen, die KI-Systeme in der EU anbieten oder nutzen.
Welche Bußgelder drohen bei Verstößen gegen die KI-VO?
Bei Verstößen können Bußgelder von bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes verhängt werden.
Was ist bei Verträgen mit KI-Anbietern zu beachten?
Es müssen DSGVO-konforme Auftragsverarbeitungsverträge abgeschlossen werden, die die Datenverarbeitung und Verantwortlichkeiten klar regeln.
Kostenloser SEO- & GEO-Audit
Ist Ihr KI-Einsatz wirklich datenschutzkonform?
Lassen Sie Ihre KI-Anwendungen auf Datenschutz und DSGVO-Konformität prüfen – unverbindlich und individuell. Wir prüfen Ihre Website kostenlos auf SEO- und GEO-Schwachstellen und schicken Ihnen einen verständlichen Bericht mit klaren Empfehlungen. Einfach Website und E-Mail-Adresse eintragen.
Lieber direkt sprechen? Kostenloses Erstgespräch anfragen